24 Mayıs 2025 Cumartesi

5 Mayıs 2018 Cumartesi
USB Forensic Tracker
| USB Forensic Tracker (USBFT) , Windows, Linux ve Mac işletim sistemlerindeki ilgili sistem dosyalarını kullanarak USB aygıt bağlantıları(takma/çıkarma sonucunda oluşan log bilgileri) ile bilgileri çıkaran bir adli bilişim aracıdır. Bu bilgileri ayrıca mount edilmiş imaj dosyaları,çalışan işletim sistemi ve volume shadow copy'ler içerisinden de çıkarabilir. Bulunan verileri Excel belgesi olarak export eder. |
USB Forensic Tracker'in işletim sisteminde baktığı yerler:
Gereksinimler: .Net Framework 4.5

Programı indirmek için: USB Forensic Tracker v1.0.8
Kaynak: www.orionforensics.com
|
Android Forensics: A Case Study of the Nexus S Virtual Device
What you will learn...
- Without an Android Device, you will examine an Android Virtual Device using Android Device Emulator. You'll learn logically exctract and analysis SQLite database files.
What you should know...
- Basic Linux & SQLite Shell commands
Doküman bağlantısı: https://docs.google.com/document/d/1gEcilUNPTNCykUt9lvMk4nPI9Sga6HEpFWVXiot-Zww/edit?usp=sharing
Yayımlanan dergi ve sayısı: https://eforensicsmag.com/download/android-forensics/
*İngilizceye sonradan çevirmiştim. Türkçe orijinalini bulamadım. Anlaşılır bir ingilizce zaten :))
PDF Metadata viewer
Adli Bilişim işiyle ilgilenenler metadata(üstveri) bilgilerinin ne kadar önemli olduğunu bilir. Bu konuda yazılmış makaleler var. Merak edenler google'dan bir araştırıp bakabilir. Bu amaca yönelik olarak PDF dosyaların üstveri bilgilerini okumak için bir program yazdım. Programın arayüzü ingilizce. programı bir kaç sitede paylaşıma açmıştım.
Program bir Pdf dosyasının özelliklerinden adli bilişim açısından önemli olduğunu düşündüklerimi okuyor. Yüzlerce hatta binlerce pdf dosyasının üstverilerini okumak ne kadar zahmetli olsa gerek. Bu program işte bu zahmeti kolaylaştırmak amacıyla yazıldı. Umarım faydalı olur.

programı indirmek için : PdfMetaData
Not: Programla ilgili bir yorum...

Program bir Pdf dosyasının özelliklerinden adli bilişim açısından önemli olduğunu düşündüklerimi okuyor. Yüzlerce hatta binlerce pdf dosyasının üstverilerini okumak ne kadar zahmetli olsa gerek. Bu program işte bu zahmeti kolaylaştırmak amacıyla yazıldı. Umarım faydalı olur.
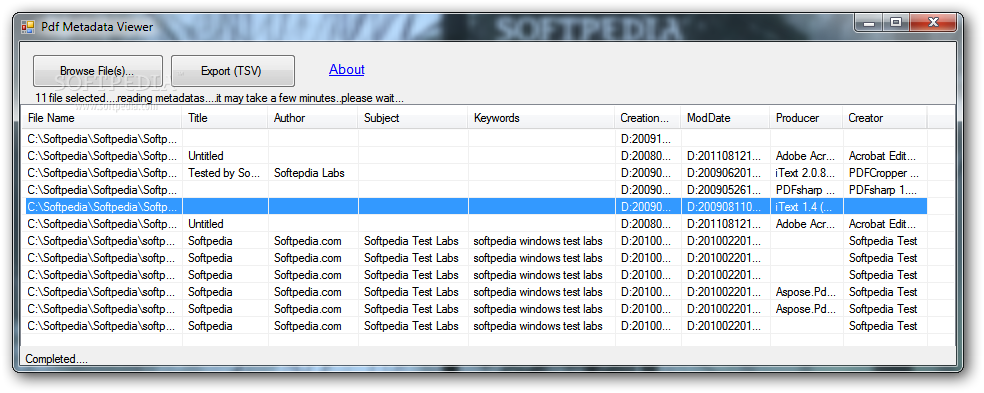
programı indirmek için : PdfMetaData
Not: Programla ilgili bir yorum...


22 Mayıs 2017 Pazartesi
Siber Güvenlik Egitimi
2015 yılında 3500 kişinin başvurduğu Cisco Networking Academy sertifikalı, ücretsiz Siber Güvenliğe Giriş eğitimine Mayıs ayının son haftası (30 Mayıs Salı akşamı) başlıyoe.
Ders detaylarına erişmek ve Cisco Network Akademisi Eğitimine kayıt olmak için aşağıdaki linke giriş yapmanız yeterlidir.
10 Ekim 2016 Pazartesi
Computer forensics related resources like: blogs, fora, tweets, tools and challenges (and test images).
http://forensicswiki.org/wiki/Blogs
3 Ağustos 2013 Cumartesi
Unix Timestamp Windows Tarih-Saat Dönüşümü Excel Formülü
Unix TimeStamp, zamanı yönetmek için geliştirilmiş bir tarih sistemidir.
Kısaca, 1 Ocak 1970 tarihinin gece yarısından bu yana geçen zamanın
saniyeler cinsinden değeridir. Neden bu şekilde bir tarih sistemine
ihtiyaç duyulmuş sorusuna verilebilecek en net yanıt, bilgisayar
işlemcileri için sayısal değerler üzerinde işlem yapmanın çok daha kolay
olmasıdır.
Şimdi Unix zamanının Windows zamanına Excel formülü ile dönüştürelim. Bunun için Unix zaman değerini gün sayısına çevirip bu tarihe 1 Ocak 1970 değerini ekleyeceğiz.
Örnek Unix zaman sayımızı 1375578923 olsun.
( 1375578923/60) dakikayı verir.
(( 1375578923/60)/60 ) saat değerini verir.
(( 1375578923/60)/60 )/24 gün değerini verir. Unix zamanını sırasıyla 60'a, 60'a ve 24'e bölüyoruz ve gün sayısını buluyoruz. Şimdi gün değerine temel aldığımız tarih değeri olan 1 Ocak 1970 değerini ekleyeceğiz.
Excelde bir hücreye
=((( 1375578923/60)/60 )/24)+TARİH(1970;1;1) değerini yazdığınızda
4 Ağustos 2013 01:15:23
değerini göreceksiniz. Formülü yazdığınız hücrenin biçimini tarih saat olarak ayarlamayı unutmayın.

Not: Excel Türkçe ise TARİH, İngilizce ise DATE yazacağız. MS Excel yerine Libre Office, Open Office vs ile de yapabilirsiniz. Ben Libre Office ile yaptım.
Şimdi Unix zamanının Windows zamanına Excel formülü ile dönüştürelim. Bunun için Unix zaman değerini gün sayısına çevirip bu tarihe 1 Ocak 1970 değerini ekleyeceğiz.
Örnek Unix zaman sayımızı 1375578923 olsun.
( 1375578923/60) dakikayı verir.
(( 1375578923/60)/60 ) saat değerini verir.
(( 1375578923/60)/60 )/24 gün değerini verir. Unix zamanını sırasıyla 60'a, 60'a ve 24'e bölüyoruz ve gün sayısını buluyoruz. Şimdi gün değerine temel aldığımız tarih değeri olan 1 Ocak 1970 değerini ekleyeceğiz.
Excelde bir hücreye
=((( 1375578923/60)/60 )/24)+TARİH(1970;1;1) değerini yazdığınızda
4 Ağustos 2013 01:15:23
değerini göreceksiniz. Formülü yazdığınız hücrenin biçimini tarih saat olarak ayarlamayı unutmayın.
Not: Excel Türkçe ise TARİH, İngilizce ise DATE yazacağız. MS Excel yerine Libre Office, Open Office vs ile de yapabilirsiniz. Ben Libre Office ile yaptım.
27 Ocak 2013 Pazar
Drop to DOS
Drop to DOS programı ile artık hangi klasörde komut satırına düşmek
istiyorsanız o klasörün üzerinde fare ile sağ tuşuna basarak bunu
kolaylıkla yapabileceksiniz. Program Windows işletim sistemlerine
çalışır. Vista ve 7 için uyumluluk modunu Windows XP Service pack 2
yaparsanız çalışır.
örneğin komut satırını açmak için Başlat->Çalıştır–>cmd.exe yazıp çalıştırdığınızda aşağıda gelen ekrandan sonra gitmek istediğiniz dizin için belki bi ton cd komutu kullanacaksınız.

Drop to DOS ile sadece gideceğiniz klasör üstünde sağ tuşuna basınız.

Drop to DOS komutuna basınız ve o klasörün komut satırına düşünüz.

programı indirmek için:DOSDROP.ZIP
prgramı bir klasörde açıp uyumluk Windows xP SP2 yapıp yönetici olarak çalıştır dedikten sonra programı çalıştırın ve “Activate” komutuna basın. Artık bir klasör üzerine sağ tuşuna bastığınızda Drop to DOS aktif olarak görünecektir. Programı kaldırmak için tekrar çalıştırıp “Deactivate” komutuna basın.
örneğin komut satırını açmak için Başlat->Çalıştır–>cmd.exe yazıp çalıştırdığınızda aşağıda gelen ekrandan sonra gitmek istediğiniz dizin için belki bi ton cd komutu kullanacaksınız.
Drop to DOS ile sadece gideceğiniz klasör üstünde sağ tuşuna basınız.
Drop to DOS komutuna basınız ve o klasörün komut satırına düşünüz.
programı indirmek için:DOSDROP.ZIP
prgramı bir klasörde açıp uyumluk Windows xP SP2 yapıp yönetici olarak çalıştır dedikten sonra programı çalıştırın ve “Activate” komutuna basın. Artık bir klasör üzerine sağ tuşuna bastığınızda Drop to DOS aktif olarak görünecektir. Programı kaldırmak için tekrar çalıştırıp “Deactivate” komutuna basın.
5 Ocak 2013 Cumartesi
CryptoSearch
CryptoSearch şifreli/parola korumalı dosyaları bulan bir programdır.Desteklediği dosya türleri: Word, Excel, Powerpoint, Access, Outlook, Zip, Rar, Pdf ve PGP'dir. Net Framework 2.0 gerektirir.

indirmek için:CryptoSearch.zip
indirmek için:CryptoSearch.zip
Hikdivision DVR kayıt logları
Hikdivision DVR cihazının (modelini hatırlamıyorum) kayıt yaptığı sabit diskin birebir kopyası içerisinde kayıtların başlangıç ve bitiş tarihlerini tersine mühendislik yaparak bulmuştum. Kayıtların tarihlerinin bulunduğu ilk satırda hexadecimal sistemde şu veriler vardı. Örnek:
04 98 42 4E 80 AC 42 4E 4A 00 00 00 0A
Bu örnek veri bir kayıta ait başlangıç ve bitiş tarihi, kamera no ve kaydın tutulduğu dosya adı bilgilerini tutuyor. Buna göre gerekli parse işlemleri sonunda;

kodlar aşağıdadır:
using System;
using System.Collections.Generic;
using System.ComponentModel;
using System.Data;
using System.Drawing;
using System.Text;
using System.Windows.Forms;
using System.IO;
namespace WindowsFormsApplication2
{
public partial class Form1 : Form
{
public Form1()
{
InitializeComponent();
}
string ReverseString(string str)
{
//str katar
//01234567 01234567
//0498424E 4E429804
char[] katar = new char[str.Length];
for (int i = 0; i < str.Length/2; i++)
{
katar[2 * i] = str[str.Length - 2*i - 2];
katar[2 * i + 1] = str[str.Length - 2*i-1];
}
return new string(katar);
}
private void button1_Click(object sender, EventArgs e)
{
string baslama, bitis, dosyano, kamera;
string satir = "";
StreamReader st = new StreamReader("dosya.txt");
while ((satir=st.ReadLine())!=null)
{
satir = satir.Replace(" ", "");
baslama = satir.Substring(0, 8);
baslama = ReverseString(baslama);
int sayi=int.Parse(baslama, System.Globalization.NumberStyles.HexNumber);
textBox1.Text = ConvertFromUnixTimestamp((double)sayi).ToString();
bitis = satir.Substring(8, 8);
bitis = ReverseString(bitis);
sayi = int.Parse(bitis, System.Globalization.NumberStyles.HexNumber);
textBox2.Text = ConvertFromUnixTimestamp((double)sayi).ToString();
dosyano = satir.Substring(16, 8);
dosyano = ReverseString(dosyano);
sayi = int.Parse(dosyano, System.Globalization.NumberStyles.HexNumber);
textBox3.Text = "hik"+sayi.ToString();
kamera = satir.Substring(24, 2);
kamera = ReverseString(kamera);
sayi = int.Parse(kamera, System.Globalization.NumberStyles.HexNumber);
textBox4.Text = sayi.ToString();
}
st.Close();
}
DateTime ConvertFromUnixTimestamp(double timestamp)
{
DateTime origin = new DateTime(1970, 1, 1, 0, 0, 0, 0);
return origin.AddSeconds(timestamp);
}
double ConvertToUnixTimestamp(DateTime date)
{
DateTime origin = new DateTime(1970, 1, 1, 0, 0, 0, 0);
TimeSpan diff = date - origin;
return Math.Floor(diff.TotalSeconds);
}
}
}
04 98 42 4E 80 AC 42 4E 4A 00 00 00 0A
Bu örnek veri bir kayıta ait başlangıç ve bitiş tarihi, kamera no ve kaydın tutulduğu dosya adı bilgilerini tutuyor. Buna göre gerekli parse işlemleri sonunda;
kodlar aşağıdadır:
using System;
using System.Collections.Generic;
using System.ComponentModel;
using System.Data;
using System.Drawing;
using System.Text;
using System.Windows.Forms;
using System.IO;
namespace WindowsFormsApplication2
{
public partial class Form1 : Form
{
public Form1()
{
InitializeComponent();
}
string ReverseString(string str)
{
//str katar
//01234567 01234567
//0498424E 4E429804
char[] katar = new char[str.Length];
for (int i = 0; i < str.Length/2; i++)
{
katar[2 * i] = str[str.Length - 2*i - 2];
katar[2 * i + 1] = str[str.Length - 2*i-1];
}
return new string(katar);
}
private void button1_Click(object sender, EventArgs e)
{
string baslama, bitis, dosyano, kamera;
string satir = "";
StreamReader st = new StreamReader("dosya.txt");
while ((satir=st.ReadLine())!=null)
{
satir = satir.Replace(" ", "");
baslama = satir.Substring(0, 8);
baslama = ReverseString(baslama);
int sayi=int.Parse(baslama, System.Globalization.NumberStyles.HexNumber);
textBox1.Text = ConvertFromUnixTimestamp((double)sayi).ToString();
bitis = satir.Substring(8, 8);
bitis = ReverseString(bitis);
sayi = int.Parse(bitis, System.Globalization.NumberStyles.HexNumber);
textBox2.Text = ConvertFromUnixTimestamp((double)sayi).ToString();
dosyano = satir.Substring(16, 8);
dosyano = ReverseString(dosyano);
sayi = int.Parse(dosyano, System.Globalization.NumberStyles.HexNumber);
textBox3.Text = "hik"+sayi.ToString();
kamera = satir.Substring(24, 2);
kamera = ReverseString(kamera);
sayi = int.Parse(kamera, System.Globalization.NumberStyles.HexNumber);
textBox4.Text = sayi.ToString();
}
st.Close();
}
DateTime ConvertFromUnixTimestamp(double timestamp)
{
DateTime origin = new DateTime(1970, 1, 1, 0, 0, 0, 0);
return origin.AddSeconds(timestamp);
}
double ConvertToUnixTimestamp(DateTime date)
{
DateTime origin = new DateTime(1970, 1, 1, 0, 0, 0, 0);
TimeSpan diff = date - origin;
return Math.Floor(diff.TotalSeconds);
}
}
}
MSN Contact identification
MSN Messenger veya Windows Live Messenger ile açılan oturumlarda bilgisayarınızda bir takım sayı isimleri taşıyan klasörler oluşur. Bu klasör isimleri nasıl oluşur bunula ilgili biraz araştırma yapmıştım. Forensic Focus sitesinde bu konuda yapılan tartışmaları okudum ve bir takım denemeler yaptım. Gördüğüm şu oldu. Oturum açıldığında elektronik posta adresiniz bir algoritmadan geçerek sayıya dönüşüyor ve bu isimde klasör oluşarak profilinizdeki bilgiler bu klasörde saklanıyor. Bunun anlamı şu;
Eğer bir elektronik posta adresini söz konusu algoritmadan geçirir ve elde edilen sayı değeri ile aynı isimde bir klasörü "Local Settings" veya "AppData..." klasörlerinin altında görürseniz o bilgisayarda msn veya wlm'de oturum açıldığını bulabilirsniz.

program:MSN Folder Number
Merak edenler için forensic focustan ilgili yazıları aşağıya koyuyorum.
Re: MSN contact identification
Posted: Fri Apr 27, 2012 1:56 am
Author: harryparsonage Location: Nottingham UK
Chris
Yes I imagine you could do that with an Enscript, I couldn't Wink
You could have my code for a VB program that I wrote to check the numbers but I can't find the code. The note I have is as follows -
The folder numbers are called PassportID numbers and are calculated by multiplying each decimal ASCII character value of the complete email address with 101. The address is always converted to complete lowercase first. The result of the calculation is always an unsigned long integer value ranging from 0 to 4294967295 (2^32).
Example:
Email address: a @ a.com
Decimal ASCII values: 97(a) ,64(@) ,97(a) ,46(.) ,99(c) ,111(o) ,109(m)
Calculation:
a(0 * 101) + 97 = 97
@(97 * 101) + 64 = 9861
a(9861 * 101) + 97 = 996058
.(996058 * 101) + 46 = 100601904
c(100601904* 101) + 99 = 10160792403
(unsigned long overflow here - subtract x times 4294967296 from the result until we have an unsigned long value)
substract 2 times 2^32 = 1570857811
o(1570857811 * 101) + 111 = 158656639022
(unsigned long overflow here - subtract x times 4294967296 from the result until we have an unsigned long value)
substract 32 times 2^32 = 4037816366
m(4037816366 * 101) + 109 = 407819453075
(unsigned long overflow here - subtract x times 4294967296 from the result until we have an unsigned long value)
substract 94 times 2^32 = 4092527251 and this is our magical PassportID.
The list of email addresses is in Mike's program in Settings, it is simply a list of well used free email addresses these could obviously be expanded further. His list -
@hotmail.co.uk
@hotmail.com
- - - Snip - - - -
@fastmail.com
@fastmail.co.uk
@madasafish.com
@ymail.com
@rocketmail.com
Last edited by harryparsonage on Fri Apr 27, 2012 7:42 am; edited 1 time in total
Eğer bir elektronik posta adresini söz konusu algoritmadan geçirir ve elde edilen sayı değeri ile aynı isimde bir klasörü "Local Settings" veya "AppData..." klasörlerinin altında görürseniz o bilgisayarda msn veya wlm'de oturum açıldığını bulabilirsniz.
program:MSN Folder Number
Merak edenler için forensic focustan ilgili yazıları aşağıya koyuyorum.
Re: MSN contact identification
Posted: Fri Apr 27, 2012 1:56 am
Author: harryparsonage Location: Nottingham UK
Chris
Yes I imagine you could do that with an Enscript, I couldn't Wink
You could have my code for a VB program that I wrote to check the numbers but I can't find the code. The note I have is as follows -
The folder numbers are called PassportID numbers and are calculated by multiplying each decimal ASCII character value of the complete email address with 101. The address is always converted to complete lowercase first. The result of the calculation is always an unsigned long integer value ranging from 0 to 4294967295 (2^32).
Example:
Email address: a @ a.com
Decimal ASCII values: 97(a) ,64(@) ,97(a) ,46(.) ,99(c) ,111(o) ,109(m)
Calculation:
a(0 * 101) + 97 = 97
@(97 * 101) + 64 = 9861
a(9861 * 101) + 97 = 996058
.(996058 * 101) + 46 = 100601904
c(100601904* 101) + 99 = 10160792403
(unsigned long overflow here - subtract x times 4294967296 from the result until we have an unsigned long value)
substract 2 times 2^32 = 1570857811
o(1570857811 * 101) + 111 = 158656639022
(unsigned long overflow here - subtract x times 4294967296 from the result until we have an unsigned long value)
substract 32 times 2^32 = 4037816366
m(4037816366 * 101) + 109 = 407819453075
(unsigned long overflow here - subtract x times 4294967296 from the result until we have an unsigned long value)
substract 94 times 2^32 = 4092527251 and this is our magical PassportID.
The list of email addresses is in Mike's program in Settings, it is simply a list of well used free email addresses these could obviously be expanded further. His list -
@hotmail.co.uk
@hotmail.com
- - - Snip - - - -
@fastmail.com
@fastmail.co.uk
@madasafish.com
@ymail.com
@rocketmail.com
Last edited by harryparsonage on Fri Apr 27, 2012 7:42 am; edited 1 time in total
Pdf metadata Viewer
Adli Bilişim işiyle ilgilenenler metadata(üstveri) bilgilerinin ne kadar önemli olduğunu bilir. Bu konuda yazılmış makaleler var. Merak edenler google'dan bir araştırıp bakabilir. Bu amaca yönelik olarak PDF dosyaların üstveri bilgilerini okumak için bir program yazdım. Programın arayüzü ingilizce. programı bir kaç sitede paylaşıma açmıştım. Eğer Türkçe olmasını isteyenler olursa yardımcı olurum.
Program bir Pdf dosyasının özelliklerinden adli bilişim açısından önemli olduğunu düşündüklerimi okuyor. Yüzlerce hatta binlerce pdf dosyasının üstverilerini okumak ne kadar zahmetli olsa gerek. Bu program işte bu zahmeti kolaylaştırmak amacıyla yazıldı. Umarım faydalı olur.

programı indirmek için : PdfMetaData.zip
Program bir Pdf dosyasının özelliklerinden adli bilişim açısından önemli olduğunu düşündüklerimi okuyor. Yüzlerce hatta binlerce pdf dosyasının üstverilerini okumak ne kadar zahmetli olsa gerek. Bu program işte bu zahmeti kolaylaştırmak amacıyla yazıldı. Umarım faydalı olur.
programı indirmek için : PdfMetaData.zip
24 Aralık 2012 Pazartesi
DKH-Kripto Analiz Bizim İşimiz- Soru:16
Kripto Analiz Bizim İşimiz
tekrar eden karakterlere dikkat edin...aklıma önce Vigenere geldi ama anahtar olmayınca direk ROT-13 deneyeyim ki ROT için 13 anahtar sayılır...neyse baktım ROT-13 değil ROT-19 kullanıldığını tespit ettim. ROT'ta ısrar edeceksin demek ki :))
JVTWHUPLZ THF WBYJOHZL AOL ILZA ZLJBYPAF ALJOUVSVNPLZ AOHA TVULF JHU IBF, AYHPU
AOLPY WLVWSL ZV DLSS AOHA AOLF SVJR BW HSS AOLPY ZLJYLAZ ILMVYL NVPUN OVTL HA
UPNOA, HUK OPYL IBPSKPUN NBHYKZ MYVT AOL ILZA ZLJBYPAF MPYT PU AOL IBZPULZZ.
AOHA JVTWHUF PZ ZAPSS CBSULYHISL. PUKPCPKBHSZ THF MVSSVD LCLYF ILZA ZLJBYPAF
WYHJAPJL YLJVTTLUKLK IF AOL LEWLYAZ, ZSHCPZOSF PUZAHSS LCLYF YLJVTTLUKLK
ZLJBYPAF WYVKBJA, HUK IL AOVYVBNOSF CPNPSHUA HIVBA WYVWLY ZFZALT JVUMPNBYHAPVU
HUK HWWSFPUN ZLJBYPAF WHAJOLZ. AOVZL PUKPCPKBHSZ HYL ZAPSS JVTWSLALSF
CBSULYHISL. MSHN PZ RLCPUTPAUPJR.
evet girelim şu siteye ne kadar ROT varsa denesin:http://www.mobilefish.com/services/rot13/rot13.php
ROT19
===========================================================
COMPANIES MAY PURCHASE THE BEST SECURITY TECHNOLOGIES THAT MONEY CAN BUY, TRAIN
THEIR PEOPLE SO WELL THAT THEY LOCK UP ALL THEIR SECRETS BEFORE GOING HOME AT
NIGHT, AND HIRE BUILDING GUARDS FROM THE BEST SECURITY FIRM IN THE BUSINESS.
THAT COMPANY IS STILL VULNERABLE. INDIVIDUALS MAY FOLLOW EVERY BEST SECURITY
PRACTICE RECOMMENDED BY THE EXPERTS, SLAVISHLY INSTALL EVERY RECOMMENDED
SECURITY PRODUCT, AND BE THOROUGHLY VIGILANT ABOUT PROPER SYSTEM CONFIGURATION
AND APPLYING SECURITY PATCHES. THOSE INDIVIDUALS ARE STILL COMPLETELY
VULNERABLE. FLAG IS KEVINMITNICK.
Dünyayı Kurtaran Hacker-Hafıza Kaybı Soru-22
Soru-22:
Karşı gezegenden bir hacker'ın evine yapılan baskında ele geçirilen bilgi sadece bir hafıza kaydı idi.
Ama planlarını öğrenmek için bize bu hacker'ın şifresi gerekiyor.
Önce Volatility nin help"ine bi bakalım
komuts satınıdan:
volatility --help
evet şimdi memory dump"ın alındığı sistemi öğrenelim.

WindowsXP SP3 olarak görünüyor. Şimdi yapacağımız şeay şu. SAM ve SYSTEM key regisitryde şifrelenmiş olarak saklanıyor. Dolayısıyla memory dump
içinde bulunan Registry Hive'leri bulmamazı lazım.

evet SAM ve SYSTEM key'in sanal adreslerine ulaştık. Şimde bu adreslerdeki (y ve s parametrelerine dikkat..y sistem için, s ise sam için) hash verilerini dump edelim. Ekranda da görelim dosyaya da yazdıralım kafamıza göre takılalım :)

evet bingo..her şey yolunda gitti.
Flag:1003:08199a0517978363aad3b435b51404ee:daebaf71adf849c287c91cf8b8dc42d7:::
parola:h4d1b3
parola kırmak için kullandığım web sitesi:www.objectif-securite.ch
yok ben kıracağım diyosanız Rainbow Table oluşturun derim.
Karşı gezegenden bir hacker'ın evine yapılan baskında ele geçirilen bilgi sadece bir hafıza kaydı idi.
Ama planlarını öğrenmek için bize bu hacker'ın şifresi gerekiyor.
Cevap: memory dump içerisinden bizden parola bulmamız isteniyor. Facedeki ipucunu görmüşsünüzdür . neydi ipucu SAM...
demek ki bir NT Hash & LM Hash arayacağız. Bunun için kullandığım tool Volatility Windows versiyonu....
demek ki bir NT Hash & LM Hash arayacağız. Bunun için kullandığım tool Volatility Windows versiyonu....
Önce Volatility nin help"ine bi bakalım
komuts satınıdan:
volatility --help
evet şimdi memory dump"ın alındığı sistemi öğrenelim.
WindowsXP SP3 olarak görünüyor. Şimdi yapacağımız şeay şu. SAM ve SYSTEM key regisitryde şifrelenmiş olarak saklanıyor. Dolayısıyla memory dump
içinde bulunan Registry Hive'leri bulmamazı lazım.
evet SAM ve SYSTEM key'in sanal adreslerine ulaştık. Şimde bu adreslerdeki (y ve s parametrelerine dikkat..y sistem için, s ise sam için) hash verilerini dump edelim. Ekranda da görelim dosyaya da yazdıralım kafamıza göre takılalım :)
evet bingo..her şey yolunda gitti.
Flag:1003:08199a0517978363aad3b435b51404ee:daebaf71adf849c287c91cf8b8dc42d7:::
parola:h4d1b3
parola kırmak için kullandığım web sitesi:www.objectif-securite.ch
yok ben kıracağım diyosanız Rainbow Table oluşturun derim.
23 Aralık 2012 Pazar
DKH - pkzip encryption sorusu (soru-13)
Dünyayı kurtaran hacker yarışmasından sorulan 13. sorusunda pkzip formatından kaynaklanan bir açıktan kaynaklanan bir durum söz konusuydu. şöyleki Winzip 7.0 ile parola korumalı olan dosyanın isimlerini görüyorduk. burda önemli olan parola korumlaı zip dosyasının içeindeki bilindik.jpg isimli dosyanın CRC değeri ile aynı değere sahip ama parola korumasız bir jpg uzantılı resim dosyası bulmaktı. tabi ben daha önce incelediğim imaj dosyaları içerisinde bunu aratmayı biliyordum. Zaten siz de aratabilirsiniz. Tek yapacağını CRC değerlerini hesaplayıp parola korumlaı dosya içindeki CRC ile karşılaştırmak . dikkat edilecek birinci husus bu.


evet bakıyoruz..bilinmedik.zip dosyasındaki bilindik.jpg ile örnek olarak sunulan(tabi bu dosyanın sunulup sunulmadıpğını anlamak size kalmış) bilindik.jpg isimli dosyanın CRC değerleri aynı. bilindik.zip dosyasnı biz oluşturcağız.aşağıda anlatacağım.
bilindik.jpg dosyası sorunun bulunduğu sayfadaki resim dosyası arkadaşlar.

evet şimdi napacaz..Winzip 7.0 bilgisayara kuracağız. zaten ipucu olarak verilmiş ve winzipler aynı versiyon olmalı(bikaç versiyon istisna olabilir.). Sonra siteye koyulan bilindik.jpg dosyasını biz de Winzip 7.0 ile arşivleyerek bilindik.zip isimli bir dosya oluşturacağız. Parola filan koymuyoruz. skıştırma ayarlarını varsayılan olarak yaptım. sonucu bulmasaydım bilinmedik.zip'in ayarlarına göre yapacaktım.
evet şimdi napıyoruz. hiç öyle ticari program filan aramayın. Elcomsoftu, AccessDatayı, Passware bilirim. Ama gerek yok. http://www.unix-ag.uni-kl.de/~conrad/krypto/pkcrack/download2.html sitesine bir girin sonra indirin.
şimdi şifre kırma işlemine başlayacağız.
evet programımız pkcrack...alacağımız parametreler(büyük-küçük harfe dikkat)
C: parola korumalı zip dosyası--->bilinmedik.zip
c: parola korumalı zip dosya içerisinde bulunan ve bizimde elimizde bir örneği olan (CRC si aynı olan dosya...sorunun olduğu sayfadaki resimle aynı isimdeki dosya)-->bilindik.jpg
P: bizim Winzip 7.0 kullanarak oluşturduğumuz ve içinde bilindik.jpg (sorunun olduğu sayfadaki resim) olan ve adı bilindik.zip olan (adını farklı yapı bi deneyin isterseniz...şu an zamanım yok bunu denemeye:))
p:bilindik.jpg dosyası(sorunun bulunduğu sayfadaki resim dosyası)
evet şimdi gelelim programı çalıştırmaya. ben programı sanal XP'de çalıştırdım. Vista ve 7 sorun çıkardı. Linuxta denemedim.
pkcrack -P bilnimedik.zip -p bilindik.jpg -C bilindik.zip -biilndik.jpg -d sonuc.zip -a (szi bunu yazın)
ya da
pkcrack -P bilnimedik.zip -p bilindik.jpg -C bilindik.zip -bilindik.jpg -o

evet sonuçta sonuc.zip isimli bir dosya oluşacak ve dosyada plain-text yani şifresiz olarak z1plenenz1pleyenindir flagini göreceksiniz.
-o parametresi ile de programın çıktısına bakarsanız en alt satırlarda zip dosyasının parolasını da görceksiniz. Parola: ZoR!!*1%
evet bakıyoruz..bilinmedik.zip dosyasındaki bilindik.jpg ile örnek olarak sunulan(tabi bu dosyanın sunulup sunulmadıpğını anlamak size kalmış) bilindik.jpg isimli dosyanın CRC değerleri aynı. bilindik.zip dosyasnı biz oluşturcağız.aşağıda anlatacağım.
bilindik.jpg dosyası sorunun bulunduğu sayfadaki resim dosyası arkadaşlar.
evet şimdi napacaz..Winzip 7.0 bilgisayara kuracağız. zaten ipucu olarak verilmiş ve winzipler aynı versiyon olmalı(bikaç versiyon istisna olabilir.). Sonra siteye koyulan bilindik.jpg dosyasını biz de Winzip 7.0 ile arşivleyerek bilindik.zip isimli bir dosya oluşturacağız. Parola filan koymuyoruz. skıştırma ayarlarını varsayılan olarak yaptım. sonucu bulmasaydım bilinmedik.zip'in ayarlarına göre yapacaktım.
evet şimdi napıyoruz. hiç öyle ticari program filan aramayın. Elcomsoftu, AccessDatayı, Passware bilirim. Ama gerek yok. http://www.unix-ag.uni-kl.de/~conrad/krypto/pkcrack/download2.html sitesine bir girin sonra indirin.
şimdi şifre kırma işlemine başlayacağız.
evet programımız pkcrack...alacağımız parametreler(büyük-küçük harfe dikkat)
C: parola korumalı zip dosyası--->bilinmedik.zip
c: parola korumalı zip dosya içerisinde bulunan ve bizimde elimizde bir örneği olan (CRC si aynı olan dosya...sorunun olduğu sayfadaki resimle aynı isimdeki dosya)-->bilindik.jpg
P: bizim Winzip 7.0 kullanarak oluşturduğumuz ve içinde bilindik.jpg (sorunun olduğu sayfadaki resim) olan ve adı bilindik.zip olan (adını farklı yapı bi deneyin isterseniz...şu an zamanım yok bunu denemeye:))
p:bilindik.jpg dosyası(sorunun bulunduğu sayfadaki resim dosyası)
evet şimdi gelelim programı çalıştırmaya. ben programı sanal XP'de çalıştırdım. Vista ve 7 sorun çıkardı. Linuxta denemedim.
pkcrack -P bilnimedik.zip -p bilindik.jpg -C bilindik.zip -biilndik.jpg -d sonuc.zip -a (szi bunu yazın)
ya da
pkcrack -P bilnimedik.zip -p bilindik.jpg -C bilindik.zip -bilindik.jpg -o
evet sonuçta sonuc.zip isimli bir dosya oluşacak ve dosyada plain-text yani şifresiz olarak z1plenenz1pleyenindir flagini göreceksiniz.
-o parametresi ile de programın çıktısına bakarsanız en alt satırlarda zip dosyasının parolasını da görceksiniz. Parola: ZoR!!*1%
22 Aralık 2012 Cumartesi
Dünyayı Kurtaran Hacker-DKH-fırından taze poğaça
Soru:
Suyunuzu aldınız, şimdide karnınızı doyurma vakti.
Sunucuya giden parolayı bulmanız gerekmekte.
ftp.zip
Cevap:Wireshark ne güne duruyor? Follow TCP Stream...

Suyunuzu aldınız, şimdide karnınızı doyurma vakti.
Sunucuya giden parolayı bulmanız gerekmekte.
ftp.zip
Cevap:Wireshark ne güne duruyor? Follow TCP Stream...
Dünyayı Kurtaran Hacker-DKH-Bombalara Hayır
Soru-3:
Bir gezegenin saldırı sistemlerine sızan bir hacker dünyayı hedef aldı.
Bu bombalar arasında en güçlüsü XF-23321 şu anda dünyaya geliyor.
Bu bombayı imha etmelisin!

İpucu: Resimde birşeyler gizli olabilir.
Cevap:istersenix hex editor programı ile bakabilirsiniz ya da bir Exif programı ile. ya da sağ clik yapın ve ayrıntılara bakın sadece :)
H311NoToWoMD

Bir gezegenin saldırı sistemlerine sızan bir hacker dünyayı hedef aldı.
Bu bombalar arasında en güçlüsü XF-23321 şu anda dünyaya geliyor.
Bu bombayı imha etmelisin!
İpucu: Resimde birşeyler gizli olabilir.
Cevap:istersenix hex editor programı ile bakabilirsiniz ya da bir Exif programı ile. ya da sağ clik yapın ve ayrıntılara bakın sadece :)
H311NoToWoMD
Dünyayı Kurtaran Hacker-DKH-Hackatolia
Soru-2: soru aynen söyle....
Ağızdan ağıza dolaşırdı bu hikaye. Sadece hackerların yaşadığı topraklar.
Ancak kim bulmuştu, nedir bu hackatolia bilinmez.
Cevap: Tabi bu sorudan pek bi şey çıkaramadım. Taa ki facebook'taki ipucu verilene kadar.
Whois hackatolia..yani whois sorgusuna bakılacak..Aslında ingilizceye çevirilince whatis hackatolia gibi çıkıyor :)
neyse ipucu whois olunca bir who is sorgusu yaptım ve cevap....
brav0bulduns0nund4

Ağızdan ağıza dolaşırdı bu hikaye. Sadece hackerların yaşadığı topraklar.
Ancak kim bulmuştu, nedir bu hackatolia bilinmez.
Cevap: Tabi bu sorudan pek bi şey çıkaramadım. Taa ki facebook'taki ipucu verilene kadar.
Whois hackatolia..yani whois sorgusuna bakılacak..Aslında ingilizceye çevirilince whatis hackatolia gibi çıkıyor :)
neyse ipucu whois olunca bir who is sorgusu yaptım ve cevap....
brav0bulduns0nund4
Dünyayı Kurtaran Hacker-DKH-Su vereydi iyiydi
Soru-1:
Gezegenlerde susuzluk başladı.
Buna bir çare bulman gerekiyor.
Ekteki dosyada suyu bulabilirsin.
Su deposu
Not: Mouse hareketini sakladigindan bazi antivirusler dosyayi virus olarak gormektedir
Cevap: önce resourceHacker ile baktım exe dosyaya..fakat zaman alınca doğrudan exe'yi çalıştırmayı düşündüm. tabi işkillenmedim de değil :) Aklıma pratik bir çözüm geldi. AutoIt programını daha önce kullanmıştım. Su.exe dosyasını çalıştırdıktan sonra windows'taki büyüteç programı ve WindowInfo Tool ile kovanın sapının :) koordinatlarını buldum. sonra AutoIt'de bir tane MouseClickDrag scripti yazdım ve çalıştırdım. noldu..kovanın sapını tutup çekmiş oldum. Sonra da bir mesaj kutusu geldi.
SuV3r3yd11y1yd1

Gezegenlerde susuzluk başladı.
Buna bir çare bulman gerekiyor.
Ekteki dosyada suyu bulabilirsin.
Su deposu
Not: Mouse hareketini sakladigindan bazi antivirusler dosyayi virus olarak gormektedir
Cevap: önce resourceHacker ile baktım exe dosyaya..fakat zaman alınca doğrudan exe'yi çalıştırmayı düşündüm. tabi işkillenmedim de değil :) Aklıma pratik bir çözüm geldi. AutoIt programını daha önce kullanmıştım. Su.exe dosyasını çalıştırdıktan sonra windows'taki büyüteç programı ve WindowInfo Tool ile kovanın sapının :) koordinatlarını buldum. sonra AutoIt'de bir tane MouseClickDrag scripti yazdım ve çalıştırdım. noldu..kovanın sapını tutup çekmiş oldum. Sonra da bir mesaj kutusu geldi.
SuV3r3yd11y1yd1
Kaydol:
Kayıtlar (Atom)